Van Truong Tran

Information Security Engineer xây dựng các quy trình Autonomous SecOps có trách nhiệm.

Autonomous SecOps kết nối tín hiệu, suy luận AI, phê duyệt của con người và kiểm chứng liên tục.

TP. Hồ Chí Minh, Việt Nam

Toàn thời gian onsite hoặc hybrid tại Việt Nam; remote cho dự án freelance quốc tế phù hợp.

Vòng lặp an ninh tự động

  1. Tiếp nhận tín hiệu

    Thu thập tín hiệu bảo mật và bằng chứng cần thiết để đánh giá chúng.

  2. Suy luận AI

    Dùng quy trình AI dựa trên bằng chứng để tổ chức ngữ cảnh phục vụ rà soát.

  3. Phê duyệt của con người

    Duy trì bước rà soát có trách nhiệm của con người tại điểm ra quyết định.

  4. Điều phối

    Điều phối các hành động bảo mật đã được phê duyệt qua những quy trình có thể lặp lại.

  5. Kiểm soát bảo mật

    Áp dụng và đánh giá các biện pháp kiểm soát phòng ngừa và phát hiện trong thực tế.

  6. Kiểm chứng liên tục

    Dùng kiểm chứng có kiểm soát để cải thiện các tín hiệu và biện pháp bảo vệ tiếp theo.

  • Tiếp nhận tín hiệuSuy luận AI: Tín hiệu nhận được ngữ cảnh dựa trên bằng chứng.
  • Suy luận AIPhê duyệt của con người: Ngữ cảnh có AI hỗ trợ đến bước rà soát có trách nhiệm.
  • Phê duyệt của con ngườiĐiều phối: Các quyết định được phê duyệt khởi động hành động điều phối.
  • Điều phốiKiểm soát bảo mật: Công việc được điều phối áp dụng các biện pháp kiểm soát bảo mật.
  • Kiểm soát bảo mậtKiểm chứng liên tục: Hành vi của biện pháp kiểm soát đi vào kiểm chứng liên tục.
  • Kiểm chứng liên tụcTiếp nhận tín hiệu: Kết quả kiểm chứng cải thiện các tín hiệu đầu vào.

Kinh nghiệm

Thực tập sinh Kỹ sư Vận hành An toàn Thông tinTrusting Socialthg 5 2026 — Hiện tại

TP. Hồ Chí Minh, Việt Nam; onsite

Công việc vận hành an toàn thông tin bao gồm kiểm chứng kiểm soát, điều tra dựa trên bằng chứng và phát hiện endpoint.

  • Tham gia kiểm chứng các biện pháp Zero Trust và DLP.
  • Tham gia quy trình thu thập tình báo mối đe dọa tự động và làm giàu dựa trên bằng chứng.
  • Hỗ trợ săn tìm dựa trên intelligence và kỹ thuật phát hiện trên macOS và Jamf.
Thực tập sinh Nghiên cứu Bảo mậtUniversity of Information Technologythg 6 2025 — thg 10 2025

Nghiên cứu offensive security tập trung vào quy trình penetration testing có cấu trúc và được con người rà soát.

  • Nghiên cứu quy trình penetration testing đa giai đoạn có LLM hỗ trợ.
  • Bao quát trinh sát, phát hiện lỗ hổng và nghiên cứu khai thác.

Hồ sơ thực địa / công việc dựa trên thông tin mối đe dọa

Bằng chứng vận hành

Kiểm chứng kiểm soát Zero Trust & DLPKinh nghiệm kiểm chứng biện pháp bảo mật theo hành vi mong đợi.project
  • Đánh giá hành vi của Zero Trust và kiểm soát phòng chống thất thoát dữ liệu.
  • Đóng góp thu thập bằng chứng và quan sát phục vụ rà soát.
  • Kiểm chứng luồng chính sách và thử nghiệm bảo mật có kiểm soát.
  • Hỗ trợ quyết định rõ ràng hơn về hành vi kiểm soát.
security-operationszero-trustdlp
Vận hành tín hiệu tự chủKinh nghiệm xây dựng quy trình lặp lại để chuẩn bị tín hiệu bảo mật cho phân tích.project
  • Phát triển quy trình tiếp nhận, chuẩn hóa và làm giàu tín hiệu tự động.
  • Đóng góp chuẩn hóa, kiểm tra nguồn gốc và bước rà soát bởi con người.
  • Thu thập theo lịch, chuẩn hóa có cấu trúc và làm giàu dựa trên bằng chứng.
  • Hỗ trợ chuẩn bị thông tin bảo mật nhất quán hơn.
signal-intakeautomation
Thiết kế điều tra dựa trên bằng chứngKinh nghiệm cấu trúc điều tra có trọng tâm từ bằng chứng đã được phê duyệt.research
  • Chuyển bằng chứng đã được duyệt thành câu hỏi điều tra có phạm vi rõ ràng.
  • Kết nối bằng chứng, giả thuyết và bước kiểm chứng của analyst.
  • Xây dựng giả thuyết dựa trên bằng chứng và rà soát.
  • Hỗ trợ các hướng điều tra có trọng tâm hơn.
investigationevidence
Kỹ thuật phát hiện trên macOS & JamfKinh nghiệm phát triển logic phát hiện endpoint có thể rà soát.project
  • Làm việc với telemetry macOS và kỹ thuật phát hiện liên quan đến Jamf.
  • Đóng góp phân tích hành vi và rà soát phát hiện.
  • Phân tích telemetry endpoint và thực hành detection-as-code.
  • Hỗ trợ khả năng quan sát endpoint có thể duy trì.
detection-engineeringendpoint
Nghiên cứu pentest đa giai đoạn hỗ trợ bởi LLMNghiên cứu hỗ trợ có cấu trúc của LLM trong các giai đoạn penetration testing.research
  • Khảo sát LLM hỗ trợ trinh sát, phát hiện lỗ hổng và nghiên cứu khai thác.
  • Duy trì bước rà soát của con người và kiểm tra bằng chứng giữa các giai đoạn.
  • Quy trình nghiên cứu bằng prompt với các cổng kiểm chứng rõ ràng.
  • Hỗ trợ cách đánh giá nghiên cứu bảo mật có trợ giúp một cách có cấu trúc.
offensive-securityai-security

Công nghệ

Kiểm soát bảo mật

Công việc vận hành bảo mật gắn với hành vi kiểm soát.

Vận hành tự chủ

Quy trình vận hành bảo mật có thể lặp lại và dựa trên bằng chứng.

Endpoint & Phát hiện

Bằng chứng endpoint và công việc phát hiện có thể duy trì.

Quy trình AI/LLM

Hỗ trợ dựa trên bằng chứng với cổng kiểm chứng của con người.

Kiểm chứng tấn công

Nghiên cứu về trinh sát, phát hiện lỗ hổng và khai thác.

Học vấn & Chứng chỉ

An toàn Hệ thống Thông tin

University of Information Technology

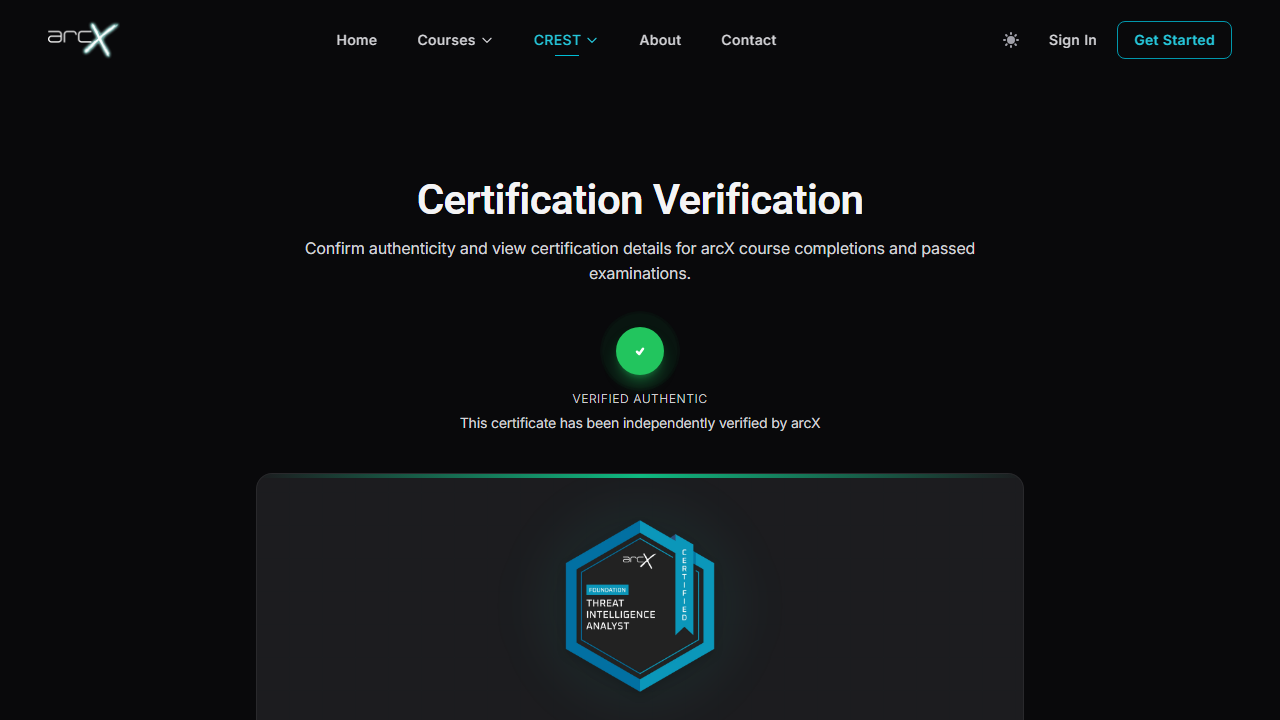
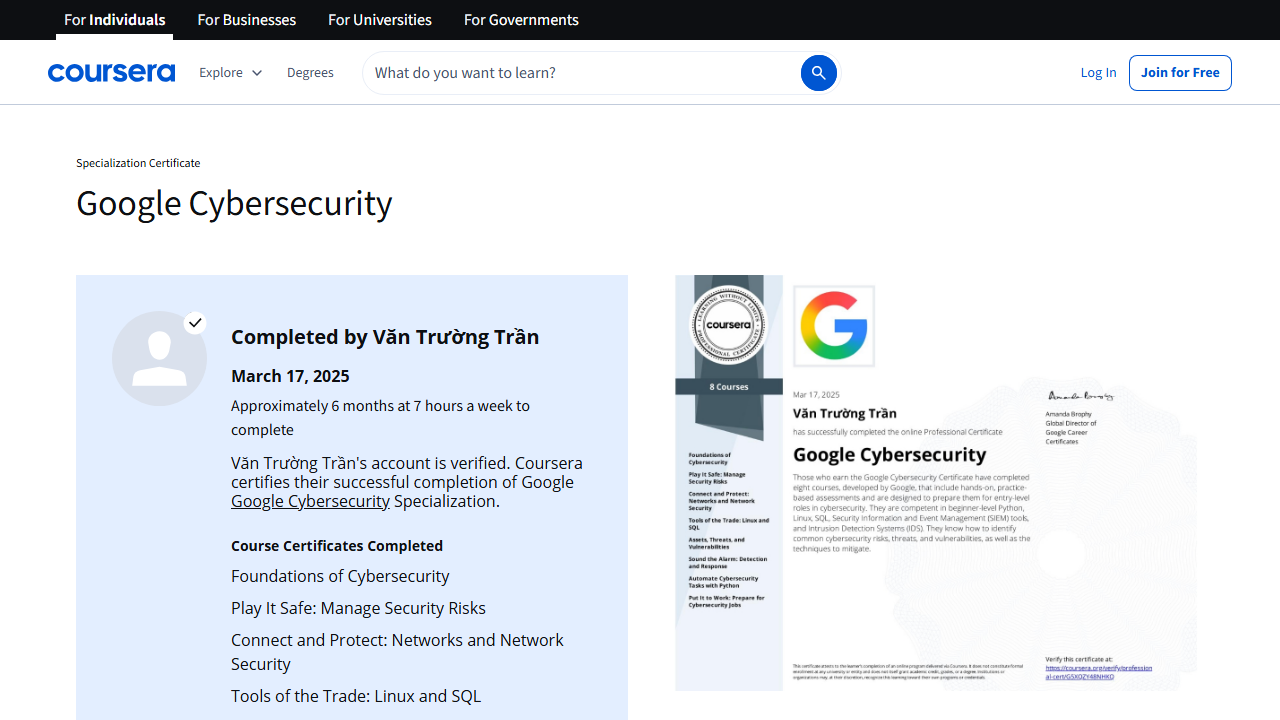
Foundation Level Threat Intelligence Analyst

arcX

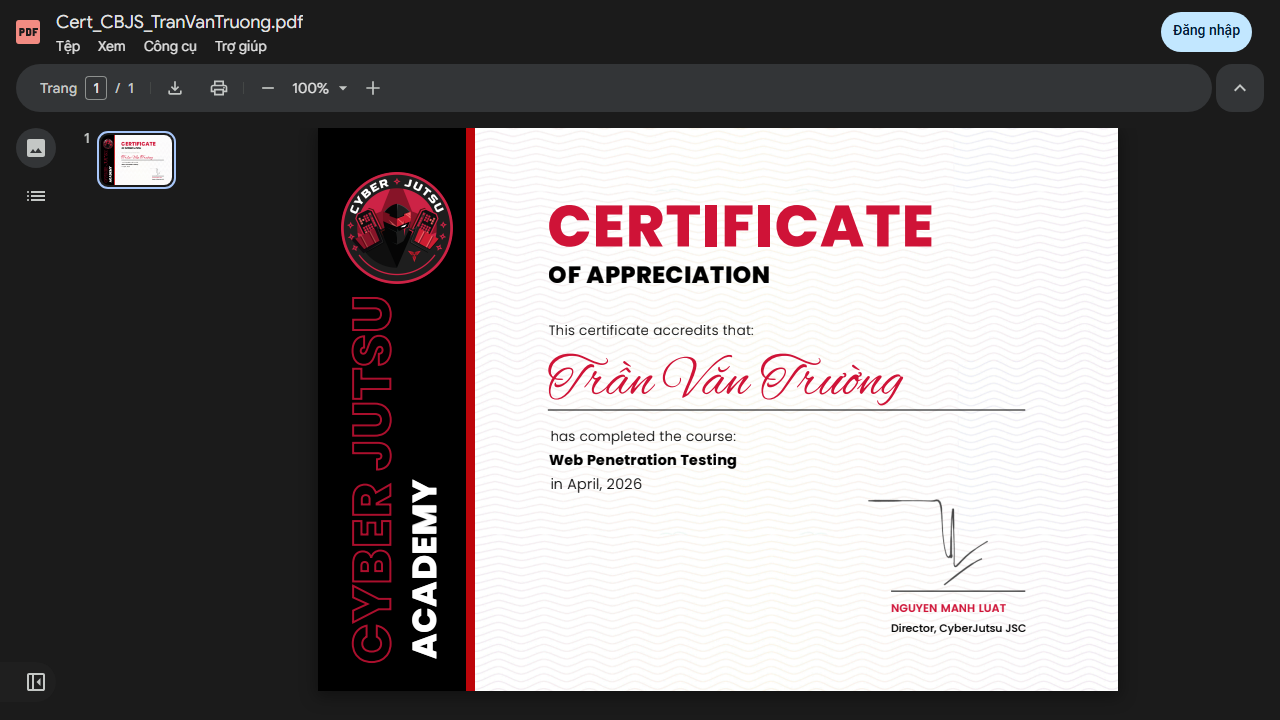
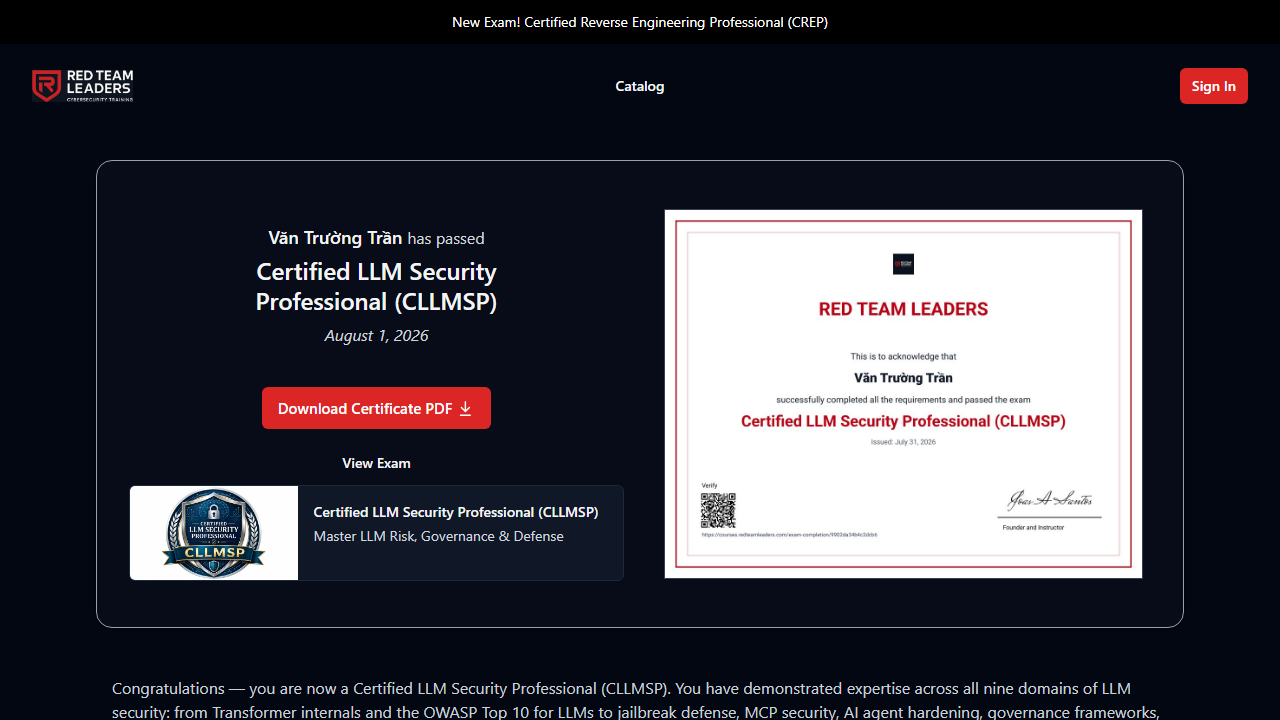
395446bfd6488c1bd913ca850bc388df7a52487dXác minh chứng chỉ

Hỏi Portfolio

Trợ lý portfolio chưa được cấu hình. Các gợi ý này vẫn có thể dùng để định hướng xem nội dung.

Câu hỏi ví dụ

  • Cách tiếp cận Autonomous SecOps của Van kết hợp suy luận AI với phê duyệt của con người như thế nào?
  • Van có kinh nghiệm nào về kiểm soát bảo mật và kiểm chứng liên tục?
  • Kinh nghiệm An toàn Thông tin nào hỗ trợ công việc Autonomous SecOps của Van?
  • Van đã sử dụng AI dựa trên bằng chứng trong quy trình bảo mật như thế nào?
  • Van sẵn sàng với hình thức làm việc nào?
  • Tôi có thể liên hệ Van bằng cách nào?

Liên hệ

Liên hệ về vị trí vận hành an toàn thông tin hoặc dự án freelance quốc tế phù hợp.

Toàn thời gian onsite hoặc hybrid tại Việt Nam; remote cho dự án freelance quốc tế phù hợp.

TP. Hồ Chí Minh, Việt Nam

truongvtrpaul@gmail.comGitHubLinkedIn